해킹 사고 소식이 나올 때마다 같은 질문이 따라온다. 암호가 이렇게 발전했는데 왜 계속 뚫리느냐는 것이다. 답부터 말하면, 현대 암호 자체가 쉽게 깨지는 경우는 드물고 암호가 지켜 주지 못하는 구간에서 사고가 난다. 이 글은 암호와 보안의 차이에서 출발해 한국의 대형 유출 사건, 비밀번호, 암호의 역사, 양자컴퓨터 시대의 대비와 동형암호까지 순서대로 짚는다.
해킹 사고가 반복되는 이유: 암호와 보안은 다르다
암호학자들은 암호와 보안을 구분해서 설명한다. 흔히 쓰는 비유가 금고와 집이다. 암호는 금고이고, 보안은 금고가 놓인 집 전체다. 금고가 튼튼해도 창문이 열려 있거나 열쇠를 아무 데나 두면 도둑은 금고를 열 필요 없이 들어온다. 암호와 보안 차이를 이렇게 이해하면 사고 뉴스가 달리 읽힌다.
이 비유는 사고의 모양을 설명하는 방식일 뿐 모든 사건에 그대로 들어맞는 것은 아니다. 다만 뒤에서 볼 한국의 사건들도 암호 알고리즘이 풀렸다기보다 키와 인증 정보를 어떻게 보관하고 접근을 어떻게 통제했는지가 문제로 지적됐다.
공격자가 개발자도 모르는 약점을 노리는 방식은 제로데이 취약점을 다룬 글에 따로 정리했다.
한국의 대형 해킹 사고, 숫자로 보면
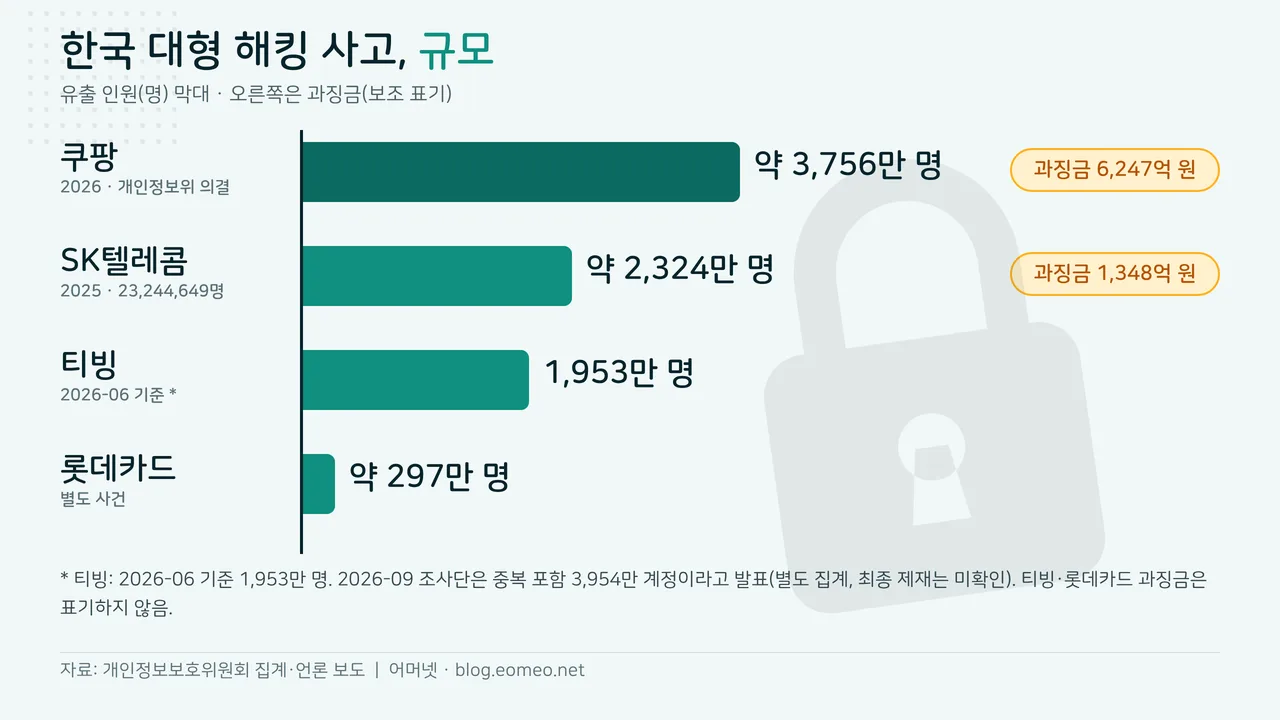
최근 몇 년 사이 한국에서는 수천만 명 단위의 유출이 이어졌다. 개인정보보호위원회 조사와 언론 보도를 기준으로 큰 사건 네 건을 표로 모았다.1,2,3,4
| 사건 | 시점 | 규모 | 제재·비고 |
|---|---|---|---|
| SK텔레콤 | 2025년 4월 | 23,244,649명 | 2025년 8월 과징금 1,348억 원 |
| 쿠팡 | 2025년 11월 신고 | 약 3,756만 명 | 2026년 6월 의결, 과징금 6,247억 원 |
| 티빙 | 2026년 6월 신고 | 1,953만 명(국회 자료) / 3,954만 계정(조사단) | 최종 제재는 확인하지 못함 |
| 롯데카드 | 2025년 9월 | 약 297만 명 | 별도 사건 |
SK텔레콤 사건은 개인정보위가 유출 이용자를 23,244,649명으로 집계했다. 유출 항목은 25종이고 여기에 유심 인증키가 들어 있었다. 2025년 8월 과징금은 약 1,348억 원이었다.1 다만 복제폰 우려에 대해 SK텔레콤은 유심보호서비스 등으로 복제 이용은 불가능하다고 설명했고, 실제 복제 피해가 확인됐는지는 확인하지 못했다.5
쿠팡은 2026년 6월 개인정보위 의결에서 회원 3,322만 명과 비회원 최소 433만 명, 약 3,756만 명이 대상으로 집계됐다. 과징금은 6,247억 원이고 원인은 인증 서명키의 관리와 접근통제 소홀로 지적됐다.2
티빙은 숫자의 단위가 다르다. 국회 자료 기준으로는 1,953만 명이었고, 2026년 9월 민관합동조사단은 중복을 포함해 3,954만 계정이라고 발표했다. 한 사람이 여러 계정을 가질 수 있어 사람 수와 계정 수는 같지 않다. 최종 제재 결정은 확인하지 못했다.3 롯데카드는 약 297만 명 규모로 보도됐다.4
이 사건들을 두고 우리나라 보안 체계를 마지막으로 만든 것이 20년 전이라는 말이 자주 인용된다. 실제 제도 이력은 다르다. 정보통신망법은 2001년에 전부개정됐고, ISMS는 2001년에 도입된 뒤 2018년에 개인정보 인증과 합쳐진 ISMS-P가 됐다. 개인정보 보호법은 2011년에 제정돼 2023년에 개정됐고, 2026년 3월에는 정보통신망법 개정안이 국회를 통과했다.6,7,8,9 인증 체계의 뿌리가 20여 년 전이라는 말은 맞지만, 그동안 바뀐 것이 없다는 뜻은 아니다. 제도가 사고 속도를 따라가지 못한다는 비판은 별개의 논점이다.
한 가지 시각을 덧붙인다. 전문가들 중에는 이름이나 주민번호 같은 개인정보보다 인증정보가 뚫리는 일이 더 위험하다고 보는 사람이 있다. 인증정보는 본인임을 증명하는 열쇠여서 식별정보와 결합하면 명의도용으로 이어질 수 있다는 논리다.10 다만 어느 쪽이 더 위험한지를 수치로 입증한 자료는 찾지 못했으므로 의견으로 읽는 것이 맞다. 쿠팡의 서명키와 SK텔레콤의 유심 인증키 사례는 이 시각의 근거로 자주 거론된다.2,1
비밀번호는 어떻게 정해야 할까
비밀번호 관리는 개인이 직접 할 수 있는 몇 안 되는 보안 영역이다. NordPass가 2025년에 발표한 가장 흔한 비밀번호 순위에서 세계 1위는 123456, 2위는 admin, 3위는 12345678이었다. 한국 1위는 1111111이었다.11,12 외우기 쉬운 값이 곧 추측하기 쉬운 값이라는 뜻이다.
미국 표준기술연구소(NIST)는 2025년 7월 SP 800-63B-4를 확정했다. 비밀번호만 쓰는 단일요소 인증이면 15자 이상이어야 한다. 문자 종류를 억지로 섞게 하거나 주기적으로 바꾸게 하는 규칙은 요구하지 말라고 하고, 유출됐거나 흔한 비밀번호는 목록과 대조해 막으라고 한다.13
개인이 쓸 수 있는 방법으로는 긴 문장을 하나 만들고 그중 일부 글자만 골라 입력하는 방식이 소개되곤 한다. 길이를 우선하는 NIST의 방향과 겹치지만 공식 권고는 아니며 하나의 개인적 방법일 뿐이다. 어떤 방식이든 사이트마다 다른 값을 쓰는 것이 기본이다.
암호의 역사: 스키테일에서 에니그마까지
암호는 오래된 기술이다. 고대 그리스 스파르타의 스키테일은 막대에 띠를 감아 글을 쓰는 장치로, 플루타르코스의 기록으로 전해진다. 흔히 가장 오래된 암호로 소개되지만 후대 저자의 기록이고, 암호가 아니라 신분을 확인하는 용도였다는 반론도 있어 최초라고 단정하기는 어렵다.14
시저 암호는 수에토니우스가 기록한 방식으로, 알파벳을 세 칸씩 밀어 바꾼다. A는 D가 되고 ATTACK은 DWWDFN이 된다. 풀 때는 세 칸 되돌린다.15 알파벳이 26자라 밀 수 있는 경우는 25가지뿐이어서 하나씩 대입해도 풀린다.
더 영리한 해법은 빈도 분석이다. 영어 문장에서는 E가 약 12.7%로 가장 많고 T가 약 9.06%, A가 약 8.17%다.16 암호문에서 가장 자주 나오는 글자를 E로 가정하면 실마리가 잡힌다. 코난 도일의 소설 「춤추는 사람」(국내 제목 「춤추는 인형」, 1903년 12월 발표)에서 홈즈도 가장 흔한 기호를 E로 가정해 암호를 푼다.17
2차 세계대전의 독일군은 로터 방식 암호기 에니그마를 썼다. 경우의 수는 구성에 따라 크게 다르다. 로터 순서를 고정하고 플러그 6쌍으로 계산하면 약 1.06×10^16, 흔히 인용되는 구성인 로터 5개 중 3개 선택과 플러그 10쌍으로 계산하면 약 1.59×10^20이다. 약 1경이라는 숫자가 자주 보이는데 이는 앞의 단순한 구성의 값이다.18 무선통신은 누구나 수신할 수 있어서 암호 없이는 비밀이 지켜지지 않았고, 이것이 암호 수요를 키웠다는 설명이 일반적이다.
해독의 공은 나눠서 봐야 한다. 폴란드 암호학자 마리안 레예프스키 팀이 1932년에 에니그마를 먼저 풀었고, 1939년 7월 영국과 프랑스에 기술을 넘겼다.19 앨런 튜링이 설계에 참여한 영국의 봄브는 폴란드의 봄바와 방식이 다른 별개의 기계다. 튜링 머신도 1936년에 제안된 계산의 이론 모델이어서 봄브와는 다른 개념이다.20
공개키 암호와 RSA, 그리고 HTTPS
옛 암호의 약점은 키 분배 문제였다. 보내는 사람과 받는 사람이 같은 키를 미리 나눠 가져야 하는데, 그 키를 안전하게 전할 길이 마땅치 않았다. 1976년 11월 디피와 헬먼이 발표한 논문이 공개키 개념을 학계에 열었다.21
공개키 암호는 우체통이나 돼지저금통에 비유해 설명하곤 한다. 누구나 동전을 넣을 수 있지만 꺼내는 열쇠는 주인만 가진다. 암호화에 쓰는 공개키는 널리 알려도 되고, 복호화에 쓰는 비밀키만 지키면 된다.
RSA 암호는 리베스트, 샤미르, 애들먼이 MIT에서 만들어 1977년 8월 사이언티픽 아메리칸으로 대중에 알려졌고 정식 논문은 1978년 2월에 실렸다. 큰 수의 소인수분해가 어렵다는 점이 안전성의 바탕이다.22 영국 GCHQ가 1970년대 초에 먼저 같은 개념에 도달했다는 사실은 1997년에 공개됐다.23
RSA-2048의 키는 2^2048 정도의 수로, 십진수로 쓰면 617자리다(2048×log10(2)≈616.5). NIST 키 관리 권고에서 RSA-2048은 112비트 안전 강도로 분류되며 현재 허용된다.24
웹 주소의 HTTPS도 이 기술 위에 서 있다. HTTPS는 HTTP를 TLS 위에서 쓴다는 뜻이고, S는 Secure의 약자다. 흔히 핸드셰이크를 가리킨다고 오해하지만 핸드셰이크는 TLS 안에서 서로 키를 합의하는 절차의 이름이다.25 다만 HTTPS는 통신 구간을 보호할 뿐, 서버에 저장된 정보를 지켜 주지는 않는다. 앞서 본 금고와 집의 구분이 여기서도 이어진다.
양자컴퓨터와 양자 내성 암호
RSA 암호의 위협으로 꼽히는 것이 양자컴퓨터다. 피터 쇼어가 1994년에 제시한 쇼어 알고리즘은 양자컴퓨터로 소인수분해를 효율적으로 푼다. 이 알고리즘이 실행되면 RSA와 타원곡선 암호가 위험해진다.26 큐비트와 상용화 시점은 양자컴퓨터와 비트코인 암호를 다룬 글에서 따로 설명했다.
시점은 막연한 공포보다 숫자로 보는 편이 낫다. 크레이그 기드니는 2025년 논문에서 100만 개 미만의 노이즈 큐비트로 RSA-2048을 1주 미만에 인수분해할 수 있다고 추정했다.26 이론적 추정이며 지금 당장 RSA가 깨진다는 뜻은 아니다. 다만 암호문을 지금 모아 두었다가 나중에 푸는 위협은 미국 기관 문서에서도 다뤄진다고 보도됐다.27
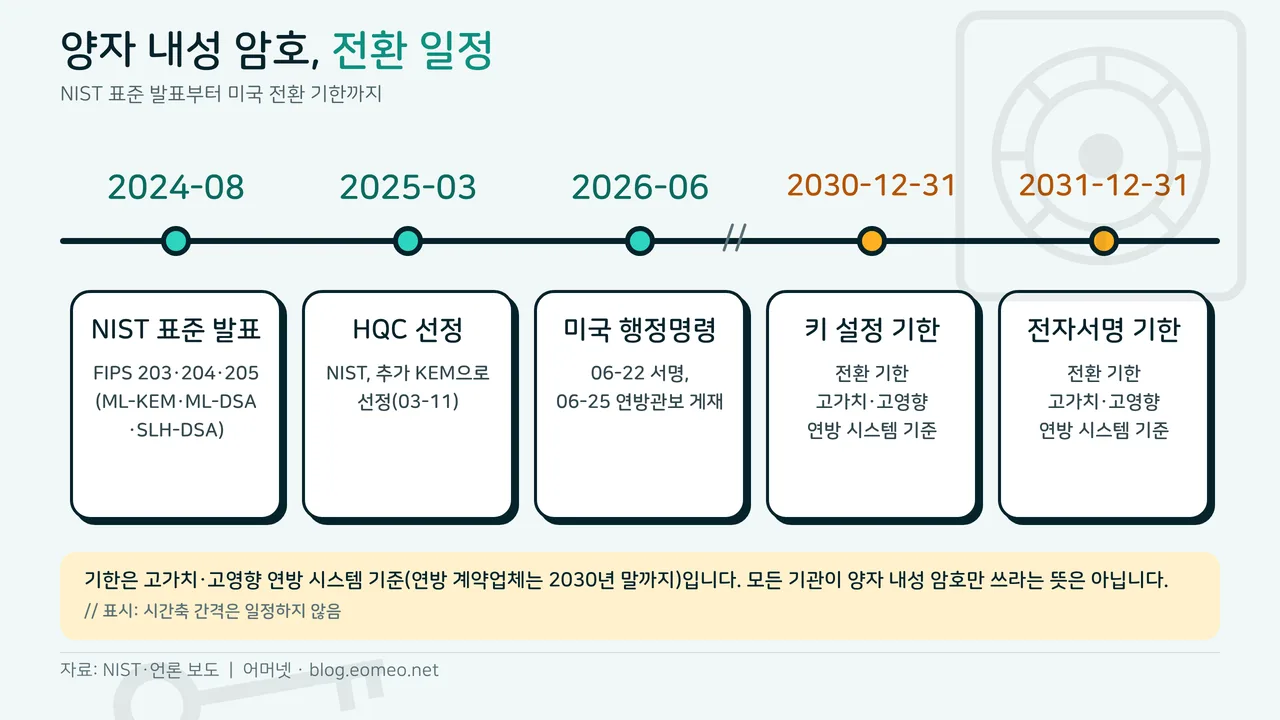
대비책이 양자 내성 암호, 곧 양자내성암호다. NIST는 2024년 8월 FIPS 203(ML-KEM), 204(ML-DSA), 205(SLH-DSA)를 발표했고, 2025년 3월 11일에는 추가 키 교환 방식으로 HQC를 선정했다. FN-DSA(FIPS 206)는 표준화가 진행 중이다.28 이 가운데 ML-KEM의 안전성은 격자 위의 어려운 문제인 Module-LWE에 기댄다. 가장 가까운 격자점 찾기로 설명하는 방식은 직관을 위한 단순화다.
일정은 정확히 구분해야 한다. 2026년 6월 22일 서명되고 6월 25일 연방관보에 실린 행정명령 「Securing the Nation Against Advanced Cryptographic Attacks」가 있다. 대상은 고가치·고영향 연방 시스템이고, 키 설정은 2030년 12월 31일, 전자서명은 2031년 12월 31일까지 전환하는 것이 골자다. 연방 계약업체는 2030년 말까지다. 모든 기관이 2030년까지 양자 내성 암호만 쓴다는 뜻은 아니다. 기존 목표는 2022년 NSM-10의 2035년이었다.29,30 2035년을 2030년으로 앞당겼다는 요약은 이 범위를 줄여 말한 표현이다.
한국은 KpqC로 불리는 국내 공모전을 거쳐 2025년 1월 4종을 골랐다. 전자서명은 HAETAE와 AIMer, 공개키·키 교환은 SMAUG-T와 NTRU+다.31 HAETAE와 SMAUG-T는 천정희 서울대 교수가 2017년 창업한 서울대 스핀오프 크립토랩이 제출한 것으로 보도됐다. KpqC는 국가정보원과 국가보안기술연구소가 주관한 국내 공모전이다. 서울대 암호가 NIST 후보라는 표현은 정확하지 않고 KpqC 선정작이라고 해야 맞다.
동형암호: 암호화한 채 계산한다
지금의 암호는 저장할 때와 전송할 때는 지켜 주지만 계산하려면 풀어야 한다. 동형암호는 암호화한 채로 덧셈과 곱셈을 하는 기술이다. 서울대 수리과학부 천정희 교수가 공동 개발한 CKKS는 2017년 ASIACRYPT 논문으로 발표됐고, HEAAN은 이를 구현한 라이브러리다.32
원리를 장난감 예시로 보자. 비밀키를 5로 두고 메시지에 5의 배수를 더해 암호화한다. 2는 152(=2+5×30), 4는 134(=4+5×26)가 된다. 두 암호문을 더하면 286이다. 286을 5로 나눈 나머지는 1이고(286=5×57+1), 이는 2+4=6을 5로 나눈 나머지와 같다. 암호문 상태에서 더한 결과가 평문의 합과 대응하는 셈이다. 이 예시는 덧셈만 되는 부분동형의 단순화이며 실제 방식이나 안전한 암호와는 거리가 멀다.
표준화는 아직 진행 중이다. ISO/IEC 18033-6:2019는 부분동형인 ElGamal과 Paillier 방식만 다루고 CKKS는 포함하지 않는다. CKKS 기반의 ISO/IEC 28033-3은 2026년 3월 27일 투표 마감의 DIS 단계로 표시돼 있고, 이후 발간됐는지는 확인하지 못했다.33
실제 도입 사례로는 Apple의 Live Caller ID Lookup이 있다. BFV 방식 동형암호로 서버가 조회된 전화번호를 알지 못한 채 발신자 정보를 찾는다.34 DNA나 의료 정보를 암호화한 채 분석하거나 암호화 상태로 AI를 학습시키는 활용이 거론되지만 일반적인 가능성 수준이다. 일반 계산보다 연산 부담이 크다는 점이 한계로 꼽히며, 이 글은 속도 수치를 따로 다루지 않는다.
마지막으로 개인이 지금 할 수 있는 일을 정리한다. 의견이 섞인 실용 목록이다.
- 길고 고유한 비밀번호를 쓴다 — 15자 이상을 기준으로, 사이트마다 다르게 정한다.
- 흔한 비밀번호를 피한다 — 123456, 연속된 숫자, 생일 같은 값은 먼저 시도되는 후보다.
- 추가 인증을 켠다 — 비밀번호만으로 지켜지는 계정을 줄인다.
- 명의도용 방지 서비스를 확인한다 — 통신사의 유심 보호와 본인확인 알림을 설정해 둔다.
- 유출 통지를 받으면 바로 바꾼다 — 같은 비밀번호를 쓰던 다른 사이트도 함께 바꾼다.
- SK텔레콤 유심 정보 유출 개인정보위 조사 결과·과징금 — 디지털데일리, 바이라인네트워크 (2025-08-28). 디지털데일리 · 바이라인네트워크
- 쿠팡 개인정보 유출 개인정보위 의결(규모·과징금·원인) — 뉴시스, 머니투데이, CIO (2026-06-11). 뉴시스 · 머니투데이 · CIO
- 티빙 유출 규모(국회 자료·민관합동조사단) — SBS Biz (2026-06-28), ZDNet Korea·디지털데일리 (2026-09-03). SBS Biz · ZDNet Korea · 디지털데일리
- 롯데카드 유출 규모 — 한국경제 (2025-11-30), YTN (2025-09-18). 한국경제 · YTN
- SKT 유심 복제 우려와 SKT 측 설명 — 세계일보, 다음뉴스 (2025-04). 세계일보 · 다음뉴스
- 정보통신망법 전부개정 이력 — 국가법령정보 영문·한국법제연구원, 법률신문. KLRI · 법률신문
- ISMS·ISMS-P 제도 이력 — 개인정보보호위원회, IT위키, 바이라인네트워크. 개인정보보호위원회 · IT위키 · 바이라인네트워크
- 개인정보 보호법 제정(2011)·개정(2023) — 한국법제연구원, IT위키. KLRI · IT위키
- 정보통신망법 개정안 국회 통과(2026-03) — 뉴시스, 보안뉴스. 뉴시스 · 보안뉴스
- 명의도용과 인증정보 — 머니투데이방송 (2025-05-03). MTN
- NordPass 2025 가장 흔한 비밀번호 — Devolutions, SlashGear. Devolutions · SlashGear
- 한국의 흔한 비밀번호 순위 — 헤럴드경제 (2025-11-20). 헤럴드경제
- NIST SP 800-63B-4 디지털 인증 가이드라인 (2025-07). NIST CSRC · NIST Pages
- 스파르타 스키테일 — 플루타르코스 「리산드로스」, Antigone Journal, 브리스톨대 연구. Lexundria · Antigone Journal · Univ. of Bristol
- 시저 암호 — 수에토니우스 「율리우스」 56장, Antigone Journal. Lexundria · Fordham · Antigone Journal
- 영어 알파벳 빈도 — Lewand, Cryptological Mathematics 인용(Stony Brook). Stony Brook
- 「춤추는 사람(인형)」 1903년 발표와 빈도 분석 해독. Indiana Univ.
- 에니그마 구성과 경우의 수 — MathWorld, Brilliant. MathWorld · Brilliant
- 폴란드 암호국의 에니그마 해독(1932~1939) — IEEE ETHW, Bletchley Park 자료, GCHQ. ETHW · Codes and Ciphers · GCHQ
- 튜링 봄브 — Crypto Museum, Britannica(튜링). Crypto Museum · Britannica
- 디피-헬먼 「New Directions in Cryptography」 (1976-11). Columbia Univ. (PDF) · Stanford (Hellman)
- RSA 공개(1977) 경위 — Living Internet, Cornell 학생 프로젝트 요약. Living Internet · Cornell
- GCHQ의 공개키 선행 발견 — NSA 인물 소개. NSA
- NIST SP 800-57 Part 1 Rev.5 — 키 관리 권고(RSA-2048 강도). NIST CSRC
- HTTPS와 TLS — RFC 2818, RFC 8446. RFC 2818 · RFC 8446
- Gidney, 「How to factor 2048 bit RSA integers with less than a million noisy qubits」 (2025). arXiv
- 지금 수집, 나중에 해독(Harvest now, decrypt later) — The Quantum Insider (2026-05-01). The Quantum Insider
- NIST 양자 내성 암호 표준화 프로젝트(FIPS 203·204·205), HQC 선정(2025-03-11). NIST CSRC · NIST News
- 행정명령 「Securing the Nation Against Advanced Cryptographic Attacks」 — Federal Register (2026-06-25), SecurityWeek, Federal News Network. Federal Register · SecurityWeek · Federal News Network
- NSM-10(2022-05-04) 양자 위험 완화 목표 — 백악관 아카이브. White House Archives
- KpqC 최종 선정 4종(2025-01) — PQShield, VentureSquare, 삼성SDS. PQShield · VentureSquare · 삼성SDS
- CKKS·HEAAN과 크립토랩 — Wikipedia(HEAAN), 보안뉴스. Wikipedia · 보안뉴스
- 동형암호 국제표준 현황 — ISO/IEC 18033-6:2019, ISO/IEC 28033-3. ISO 18033-6 · ISO 28033-3
- Apple Live Caller ID Lookup과 동형암호 — Swift.org (2024). Swift.org
- 참고한 해설 영상 — 「해킹 사고, 왜 이렇게 많이 일어나는 걸까?」(EBS 컬렉션 – 사이언스 ‘취미는 과학’ 108화), YouTube. 이 글의 수치와 해석은 위 공시·보도·표준 문서로 따로 검증했다. youtube.com/watch?v=8wuBCBbOeGQ